在 OpenAtom openEuler(简称:“openEuler”或“开源欧拉”)【Agent 可观测 & 治理】系列的开篇文章《》详细介绍了 AgentCensor 治理底座,并在《》文章中重点展开介绍了 CensorGuard 的安全护栏能力:在工具真正执行前,判断这个动作能不能做。
本篇将具体介绍 CensorGuard隐私保护能力,关注数据可以被谁、以什么方式使用和披露。安全护栏管动作,隐私保护管数据,两项能力共同作用,让 Agent 在获准的范围内完成工作。
让 Agent 分析客户经营情况,它会读合同、查订单、汇总回款,再调用模型、使用工具、生成报告。但客户身份、合同底价、内部配置这些隐私信息,真的都要交给大模型吗?即使模型部署在内部,不同部门、租户和用途之间,仍需明确的数据边界。
CensorGuard隐私保护围绕任务的数据流转,构建出口覆盖、内容覆盖、传播控制三项核心能力。

三个维度共同回答一个问题:这份数据,在这个任务里,是否可以交给这个接收方?
手机号有明确格式,客户名称来自企业词典,而未公开的经营计划需要理解上下文。CensorGuard隐私保护将规则和模型组合起来,覆盖显式字段与隐含敏感信息。
识别能力包括关键词、敏感类型、正则表达式、黑白名单和数据源标签,也支持本地实体识别模型、机器学习分类器、小模型,以及私有部署的大模型识别服务。结合行业词典、企业业务样本和领域适配,识别人员、账户、财务、合同、研发资料与组合敏感信息。
模型可以运行在终端、私有服务器或组织专属推理环境中,原始内容在企业授权环境内完成识别。规则与模型提供判断依据,统一策略决定如何保护;明确的来源标签和组织强制规则持续生效。
组织可以沿用自己的数据分类,也可以按公开、内部、机密和严格受限建立保护等级。

同一类数据也可以有不同策略:公开标价与合同底价、普通联系人与内部审批人,都按照身份、任务、用途和接收方做具体判断。
CensorGuard隐私保护通过引用替换、本地工具处理和授权恢复,保留 Agent 完成任务所需的信息与关系。
姓名、金额等敏感原值先替换为引用标识,例如“客户 A”“金额 A”,真实数据及对应关系保存在企业授权环境中。模型围绕这些标识组织任务;涉及求和、比较和查询时,由获准的本地工具使用真实数据完成处理,再将受保护结果交回任务。这里的本地工具可以运行在终端、企业服务器或专属业务环境中。
例如,一份财务汇总由本地工具计算合计,模型负责组织说明,财务经理按权限查看真实结果。结果继承来源的数据标签,面向其他接收方时,按权限展示明细、汇总或区间。
原值的使用权限、结果的显示权限和内容的外发权限分别判定。 密钥与凭据由专用工具向指定服务使用;跨 Agent 协作则按子任务传递引用和必要权限,让业务继续推进,保护边界也继续生效。
CensorPrivate 是 AgentCensor 的模型数据隐私子项目,支持两种内容接入方式:本机消息网关通过 Agent 已有的模型地址配置接入,统一处理请求与响应;TLS 明文就地处理面向已适配的动态 OpenSSL 客户端,在保留原有 TLS 连接的情况下完成内容保护。
网关还可配合 Linux 受管运行,将 Agent 及其子进程的网络出口限制到指定网关。
下面以 Linux 终端本机网关为例。需要 Rust 1.85 或以上、C 链接器、openssl 命令,以及支持自定义模型地址的 Agent。

进入源码目录(包含 Cargo.toml、Cargo.lock 和 examples/),执行:
bash scripts/install.sh --prefix "$HOME/.local""$HOME/.local/bin/censorprivacy" --version
安装脚本按锁文件构建 release 并安装命令。下文使用安装后的绝对路径,版本输出应为 censorprivacy 0.3.0。
在 Agent 工作区之外准备私有目录,并复制示例策略。以下策略与凭据初始化只执行一次,后续启动复用已有文件:
CP_CONTROL_DIR="$HOME/.config/censorprivacy/rust"umask 077install -d -m 0700 "$CP_CONTROL_DIR"install -m 0600 examples/policy.yaml "$CP_CONTROL_DIR/policy.yaml"
在该目录的policy.yaml中填写业务词典,例如将 dictionaries 段设为:
dictionaries:PERSON:ORG:
本例使用规则与词典识别;金额、日期等开关可在同一文件中调整,也可以补充业务正则。
本机访问令牌用于 Agent 连接网关,上游 API Key 由网关持有。下面在 Bash 中生成令牌,并输入不回显的上游密钥:
openssl rand -hex 32 > "$CP_CONTROL_DIR/gateway.token"read -r -s -p '模型服务 API Key: ' CP_MODEL_KEYprintf '\n'printf '%s\n' "$CP_MODEL_KEY" > "$CP_CONTROL_DIR/upstream.key"unset CP_MODEL_KEYprintf 'Authorization: Bearer %s\n' "$(cat "$CP_CONTROL_DIR/gateway.token")" \> "$CP_CONTROL_DIR/curl.headers"chmod 0600 "$CP_CONTROL_DIR/gateway.token" "$CP_CONTROL_DIR/upstream.key" "$CP_CONTROL_DIR/curl.headers"
curl.headers 供后续连通性检查使用,同样按凭据保管。将下面的上游地址和模型 ID 换成实际配置,再启动网关。--upstream 填 HTTPS 服务地址,不附加 /v1;model.example 是占位域名:
"$HOME/.local/bin/censorprivacy" serve \--policy "$CP_CONTROL_DIR/policy.yaml" \--upstream https://model.example \--model MODEL_ID \--token-file "$CP_CONTROL_DIR/gateway.token" \--upstream-key-file "$CP_CONTROL_DIR/upstream.key" \--run-state-file "$CP_CONTROL_DIR/run.json" \--host 127.0.0.1 --port 8765
保持网关运行,在 Agent 的模型设置中选择其支持的 Chat Completions 或 Responses 接口,填写:
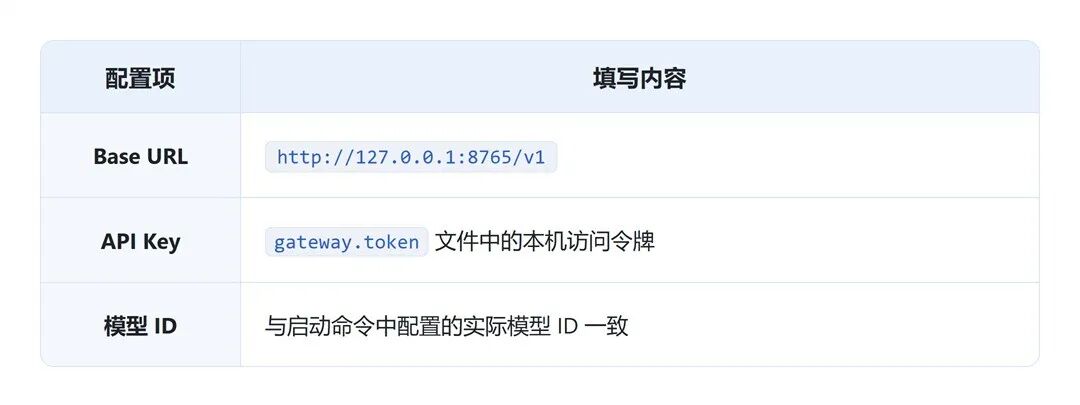
随后按原来的方式启动 Agent、提交任务即可,无需修改 Agent 源码。本例保护经该网关发送的模型请求;其他独立网络出口需另行纳管。映射保存在网关内存中,重启网关后应新建 Agent 会话。
以一份运维交接演示记录为例,资料包含负责人、内部工单、内网地址和模拟访问令牌,也包含版本、故障状态与排查线索。CensorGuard 在模型请求前替换受保护原值,并保留业务语义,模型回复返回可信授权端后,恢复可读的真实信息。

*以上截图来自原始演示报告,使用合成业务资料和真实模型调用,人名统一以“小明”代称;右下为本地回答展示,并非 Agent 原生界面截图。
这条链路体现了三件事:模型通过引用区分对象、围绕故障信息组织交接;获准用户得到可读结果;模拟令牌保持保护。 当交接内容进入下一轮历史或新的分享通道时,再按相应策略处理。
在治理侧,识别类别、处理方式、接收方和授权结果可以关联到同一任务中。业务人员看得到结果,管理者也能了解数据为何被替换、为何允许恢复,以及最终交给了谁。

Agent 的能力越强,数据流转越深入,配套的治理能力也要跟上。
CensorGuard隐私保护与 CensorGuard 安全护栏,和 CensorFS 的隔离可逆、CensorScope 的富观测、CensorPivot 的接入编排共同组成 AgentCensor:让数据有边界,让任务能完成,让过程说得清。
如果你也在探索企业数据与 Agent 的协作,欢迎与我们交流数据分级、部署接入和治理落地。
代码仓:
https://atomgit.com/openeuler/AgentCensor
开发&维护SIG:
sig-DevStaion
欢迎添加下方openEuler小助手,让小助手邀请你进DevStaion交流群

-END-
供稿 | 李传东、王子文
编辑 | 丘云
校审 | 袁礼鹏、郑振宇、刘彦飞

邀请函 | Agentic Infra 操作系统大会 & openEuler Summit 2026
关注我们,了解更多
▼