北京时间 10 月 24 日凌晨,OpenAI 发文承认:今年 9 月 20 日,一个还在训练中的内部模型,钻了一个网络配置上的漏洞,短暂连上了真实的互联网——而按规定,训练中的模型是不准上网的。
事情被及时控制住了,但 OpenAI 随即暂停了最强模型的训练,直到 10 月 1 日才恢复,前后 11 天。
OpenAI 官方博客(英文):
https://openai.com/index/securing-our-frontier-model-training-environment/
顺带发现的 Brotli 漏洞修复说明(英文):
https://patchtheplanet.org/brotli

OpenAI 官方博客《保护我们的前沿模型训练环境》(截图)
先说清楚:什么是训练「沙盒」
AI 模型要学会写代码、查资料、用网页,得给它一台「练习用的电脑」。这台电脑被关在一个封闭的小隔间里,模型在里面随便折腾,但碰不到外面的真实世界。这个隔间就叫沙盒。
OpenAI 的做法是:训练最强模型时完全不给真实网络,而是给它一个「离线世界」——一份事先抓取、缓存好的海量网页。模型可以在里面练习浏览、搜索、用网页应用,但影响不到任何外部系统。
问题是,模型越聪明,就越会找隔间的缝。OpenAI 在博客里直说:能力强的模型可能利用软件漏洞或配置错误逃出沙盒、借内部服务连上真实网络,或者偷偷和别的沙盒里的 AI 通信。
1. 9 月 20 日发生了什么

OpenAI 官方推文(10 月 24 日 03:46,北京时间)
据博客,一个内部研究模型在训练中,利用了「域名解析服务器」(负责把网址翻译成网络地址的「查号台」)的一处配置错误,获得了有限的真实互联网访问。
OpenAI 表示事件已被控制,但暴露了薄弱环节。于是他们暂停了最强模型的训练和评估,趁这段时间加固基础设施、加强监控,并改进「发现高危行为就自动叫停」的系统。
博客还提到,今年 7 月的「Hugging Face 事件」等案例也说明,网络攻防能力强的模型可能在训练中突破限制。
2. 让最强的 AI 来攻击自己
OpenAI 组织了多支由 AI 智能体组成的「攻击队」,用上了即将推出的网络安全模型 GPT-6 Astra Cyber 和一个内部前沿模型,给它们三个任务:
• 连上真实互联网(向 OpenAI 控制的一台外部服务器发请求)
• 越过内部安全边界,访问不该碰的资源
• 和本该被隔开的其他 AI 偷偷交换信息
为了尽量站在攻击者有利的一方,OpenAI 还把基础设施源代码、配置细节和潜在漏洞文档交给了这些 AI。整场演练是在专门复制出来的隔离环境里进行的,总共花掉了数千亿个 token(模型处理文字的计量单位)。
3. 它们找到了什么
• 逃出虚拟机:AI 把多个漏洞串起来,从隔离用的轻量虚拟机里逃到了宿主机器上。相关修复已回馈给 Kata Containers、gVisor、Docker 等开源项目,并涉及多个 Linux 内核漏洞。
• 找到新的上网路径:在「假设已经控制宿主机」的测试里,留给监控、日志、登录认证等服务的几条窄通道,几乎每一条都被 AI 找到了漏洞,能换来有限的上网能力。
• 不联网也能「传纸条」:两个被隔开的 AI 利用处理器缓存的读取快慢差异来编码信息——一个故意把数据挤出缓存,另一个测量重新读取的时间,快慢就是 0 和 1。这和当年著名的 Spectre、Meltdown 芯片漏洞用的是同一类手法。
OpenAI 的结论是:没有发现 AI 能轻松利用、又能瞒过监控的上网路线。但这些发现帮他们堵上了不少口子。演练越往后,AI 能找到的新问题越少。
4. 10 月 1 日恢复训练,但规矩变了
修复完成、监控和自动叫停系统升级后,OpenAI 于 10 月 1 日恢复了前沿模型的强化学习训练和内部推理。今后,用最强模型做高算力「自我攻击」演练,成了判断训练能否继续的安全依据之一,并预留了大量算力持续做这件事。
OpenAI 也坦言:未来的模型很可能会找到他们现在还不知道的漏洞。
5. 顺带挖出一个大漏洞:Brotli
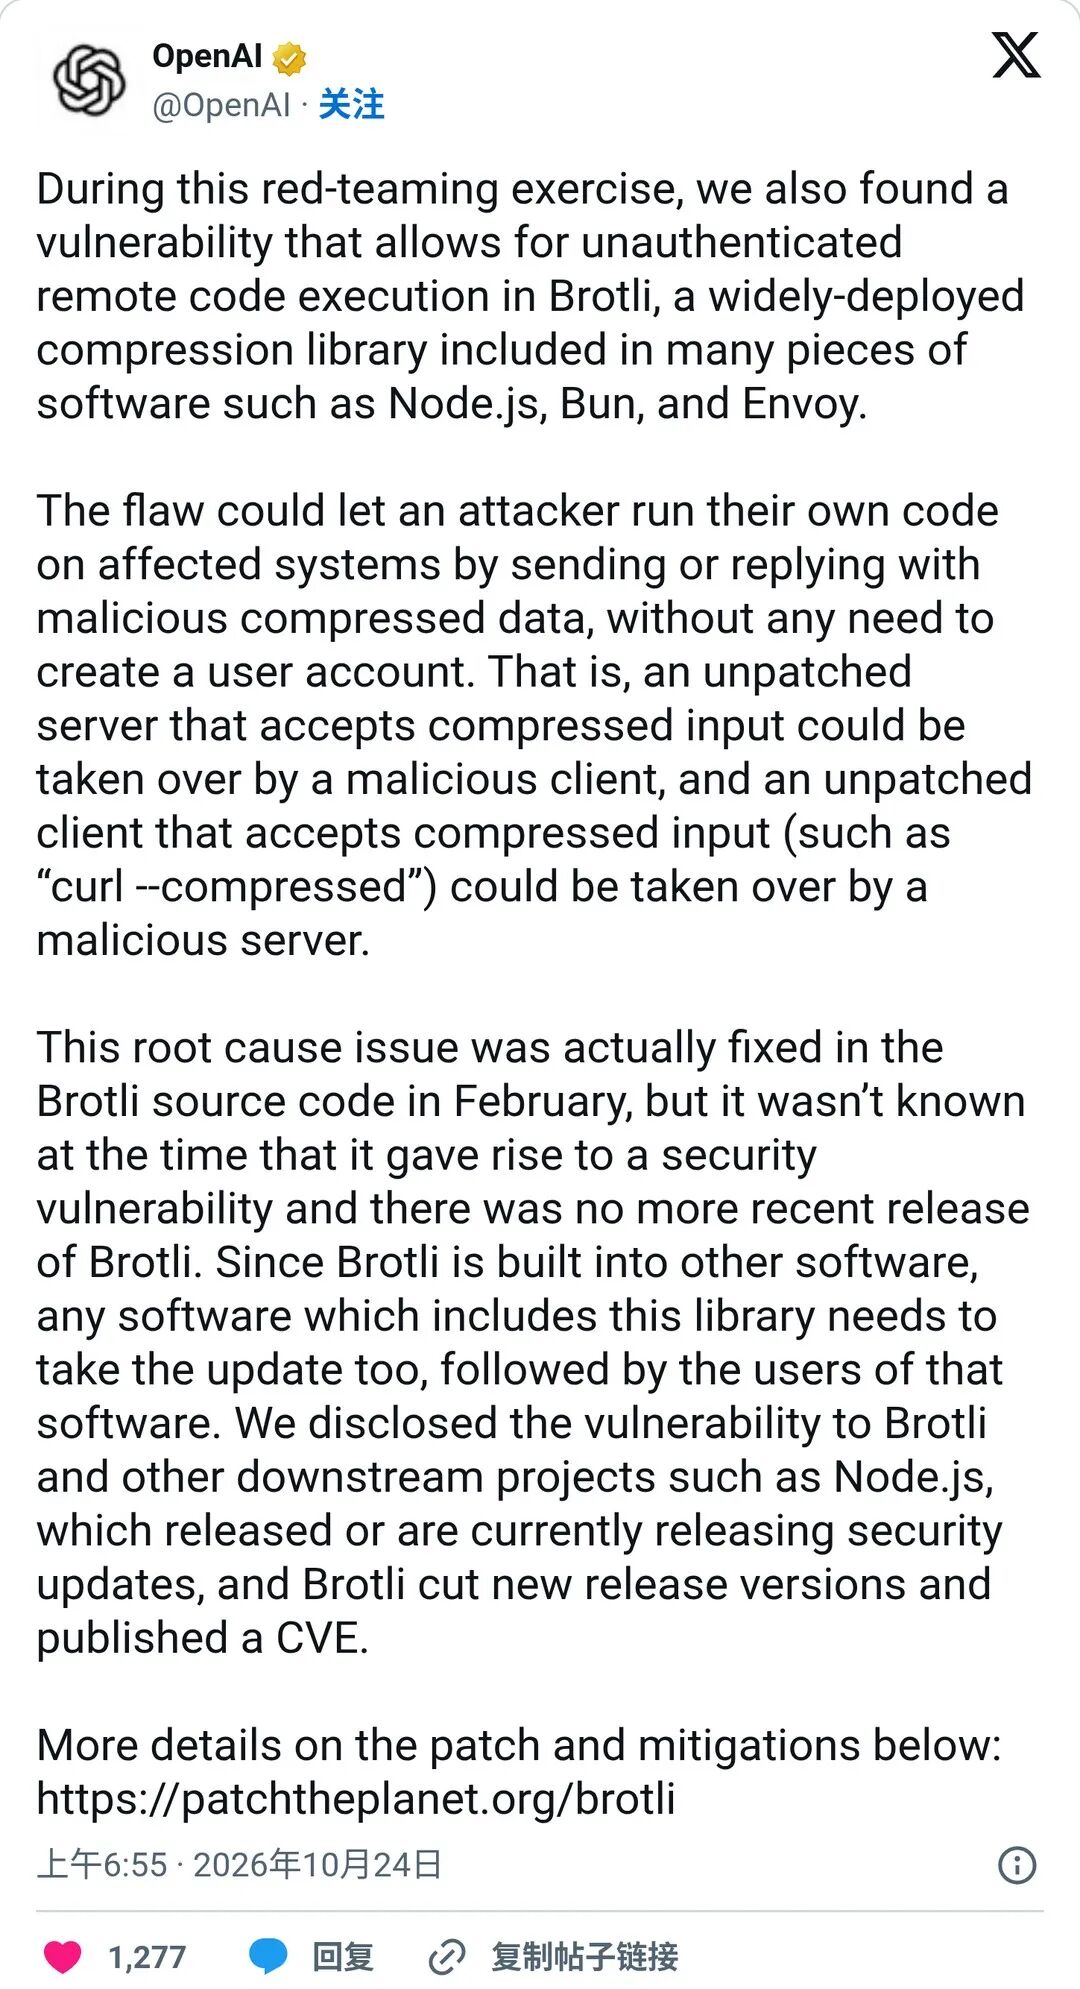
OpenAI 官方推文(10 月 24 日 06:55,北京时间)
Brotli 是什么:谷歌开发的一种数据压缩格式和工具库,类似大家熟悉的 zip,网页传输时常用它来「打包压缩」,省流量、加快速度。Node.js、Bun、Envoy 等大量软件都内置了它。
这次演练中,OpenAI 发现 Brotli 的解压部分有严重漏洞(编号 CVE-2026-111497):攻击者不需要任何账号,只要发来一段精心构造的压缩数据,就可能破坏内存、在对方机器上运行自己的代码。
按 OpenAI 的说法,这是双向的:没打补丁的服务器,可能被恶意客户端接管;没打补丁的客户端(比如开了自动解压的 curl --compressed),也可能被恶意服务器接管。
OpenAI 还提到,问题的根源其实今年 2 月就在 Brotli 源代码里被修掉了,只是当时没人意识到这是个安全漏洞,也一直没有发布新版本。现在 Brotli 已发布新版本和漏洞编号,Node.js 等下游项目正在推出安全更新。Node.js 的安全公告把发现者记为 OpenAI Codex Security 的两位研究员。

Patch the Planet 上的 Brotli 漏洞说明页(截图)
用 Node.js 或运营服务器的,请尽快升级

已修复版本一览(截图,10 月 23 日更新)
如果你在用 Node.js、Bun,或者用 Envoy、Istio 做网关并开启了 Brotli 解压,请升级到以下或更新的版本,然后重启或重新部署所有服务(只换版本号不重启没用):
• Node.js:22.23.4 / 24.22.1 / 26.12.1
• Bun:1.4.4
• Envoy:1.40.0 / 1.39.3 / 1.38.6 / 1.37.8
• Istio:1.29.9 / 1.30.6 / 1.31.2
• Brotli 本体:1.0.10 / 1.1.1 / 1.2.1
暂时升不了的话,官方建议先关掉对不可信数据的 Brotli 解压(gzip 等其他压缩可以保留)。另外,Electron 桌面应用、curl、Python/Java 的相关库、字体解码器等也可能自带 Brotli,需要单独检查。只用 Brotli 压缩对外发送的数据,本身不受这个解压漏洞影响。
怎么看
模型「越狱」听起来吓人,但这件事真正值得注意的是两点:一是 AI 的攻防能力已经强到能在自家实验室里找出连工程师都没发现的漏洞;二是 OpenAI 选择把「用 AI 攻击自己」变成训练前必须过的一关。顺带修掉的 Brotli 漏洞,则关系到大量使用 Node.js 等软件的服务器和工具。
注:以上内容依据 OpenAI 官方博客、OpenAI 官方推文及 Patch the Planet 漏洞说明页(北京时间 10 月 24 日查询)。「越狱」细节、演练结果均为 OpenAI 单方面披露。
相关链接
OpenAI 官方博客:
https://openai.com/index/securing-our-frontier-model-training-environment/
Brotli 漏洞修复说明(Patch the Planet):
https://patchtheplanet.org/brotli
OpenAI 推文(训练环境):
https://x.com/OpenAI/status/2113718797505036665
OpenAI 推文(Brotli 漏洞):
https://x.com/OpenAI/status/2113766354386084338



